
NOS NieuwsAangepast
Albert Heijn kampt met een hackaanval of een serieuze poging daartoe. Officieel wil de supermarktketen niet zeggen wat zijn “cybersecurity-incident” precies inhoudt, maar bronnen in de beveiligingswereld melden dat Albert Heijn verdacht aanvalsverkeer op zijn systemen heeft geïdentificeerd.
Het lijkt erop dat ICT-beveiligers van Albert Heijn verdacht verkeer zagen binnenkomen en besloten om de ICT-systemen uit te schakelen. Daarmee wisten ze te voorkomen dat de hackers dieper de systemen binnendrongen.
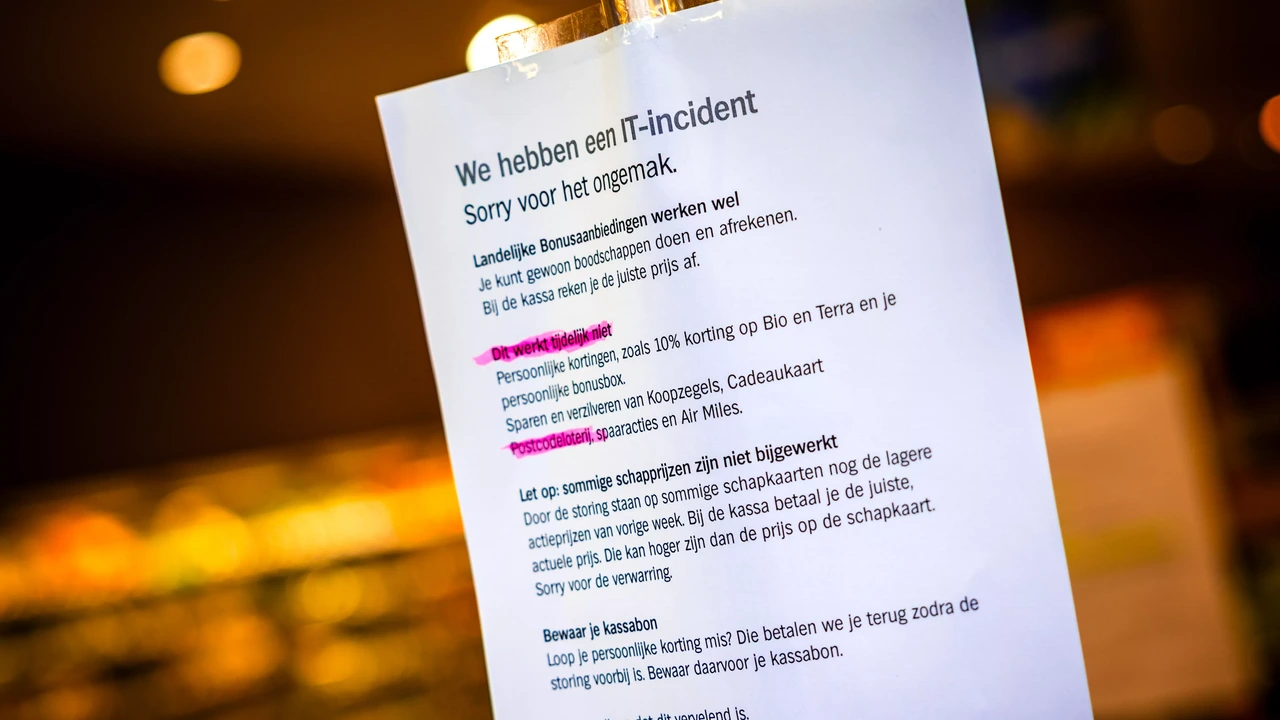
Albert Heijn spreekt tot nu toe over een “cybersecurity-incident” waarbij “uit voorzorg” delen van het systeem zijn platgelegd.
Het bedrijf weet van meerdere computerservers die zijn gebruikt bij de aanval, melden de bronnen die anoniem willen blijven. Het gaat om computerservers in de Verenigde Staten, Polen, Moldavië en Turkije.
Dat betekent dat de aanvallers meerdere computerservers in meerdere landen hebben gebruikt om aan te vallen. Welke server ze gebruiken, zegt niets over hun fysieke locatie: het is makkelijk om internetverkeer via een server in een ander land te laten lopen.
“Albert Heijn heeft blijkbaar infrastructuur van de hackers in beeld, die ze gebruikten voor het verkennen van de systemen of waarmee ze data wilden stelen van de Albert Heijn-systemen”, zegt computerbeveiliger Pim Takkenberg, die geregeld gehackte bedrijven bijstaat.
Albert Heijn heeft informatie over de infrastructuur van de hackers gedeeld met andere bedrijven, zodat zij hun systemen beter kunnen beveiligen. Dat doen bedrijven in de regel alleen als ze serieuze indicaties hebben dat een server bij een aanval is betrokken.
Uit het onderzoek van Albert Heijn blijkt dat mogelijk ook servers van de Amerikaanse tak van Ahold zijn betrokken. “Dat kan betekenen dat de hackers hebben ingebroken op die servers en ze hebben gebruikt om Nederlandse systemen aan te vallen”, zegt Takkenberg. Dat is nog niet zeker.
“We nemen het cybersecurity-incident zeer serieus”, laat Albert Heijn weten in een schriftelijke reactie. “In het belang van het onderzoek en beveiliging kunnen we op dit moment niet nader ingaan op technische details of specifieke beveiligingsmaatregelen.” Wel zegt het bedrijf dat er geen data van klanten lijken te zijn buitgemaakt.
Dat Albert Heijn specifieke servers op het spoor is, zegt nog weinig over het slagen van de aanval, zegt cybersecurity-expert Joey Fennis. “Er is in ieder geval sprake van hackers, maar hoe succesvol die waren is op basis hiervan nog niet te zeggen. Het kan ook nog zijn dat Albert Heijn ze op tijd detecteerde.”
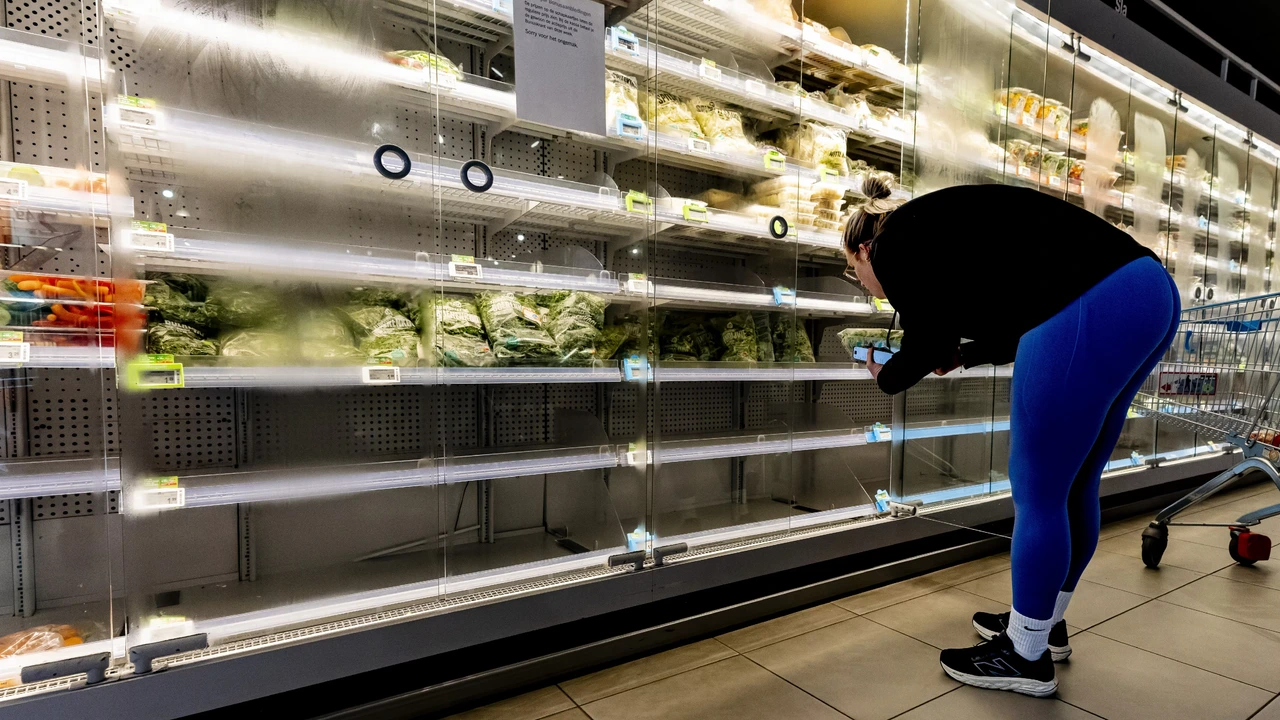
Albert Heijn kampt sinds zondagmiddag met het “cyberincident”, dat zowel online als offline flinke gevolgen heeft. De website, apps en klantenservice van de winkels zijn door technische problemen niet bereikbaar en bestelde boodschappen werden niet bezorgd. Verschillende distributiecentra liggen nog plat.
Albert Heijn zei einde van de ochtend weer supermarkten te bevoorraden. Een bron met kennis van het logistieke systeem meldt aan de NOS dat dat weinig gestructureerd verloopt. Ahold meldde vanmiddag dat het bezig is met een “gecontroleerde herstart van bepaalde systemen”.