
NOS Nieuws
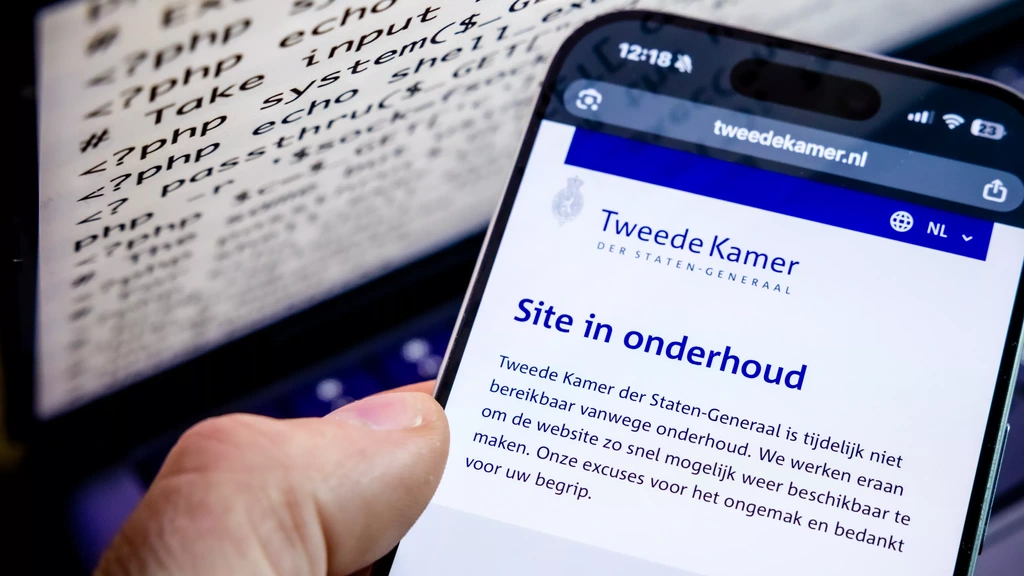
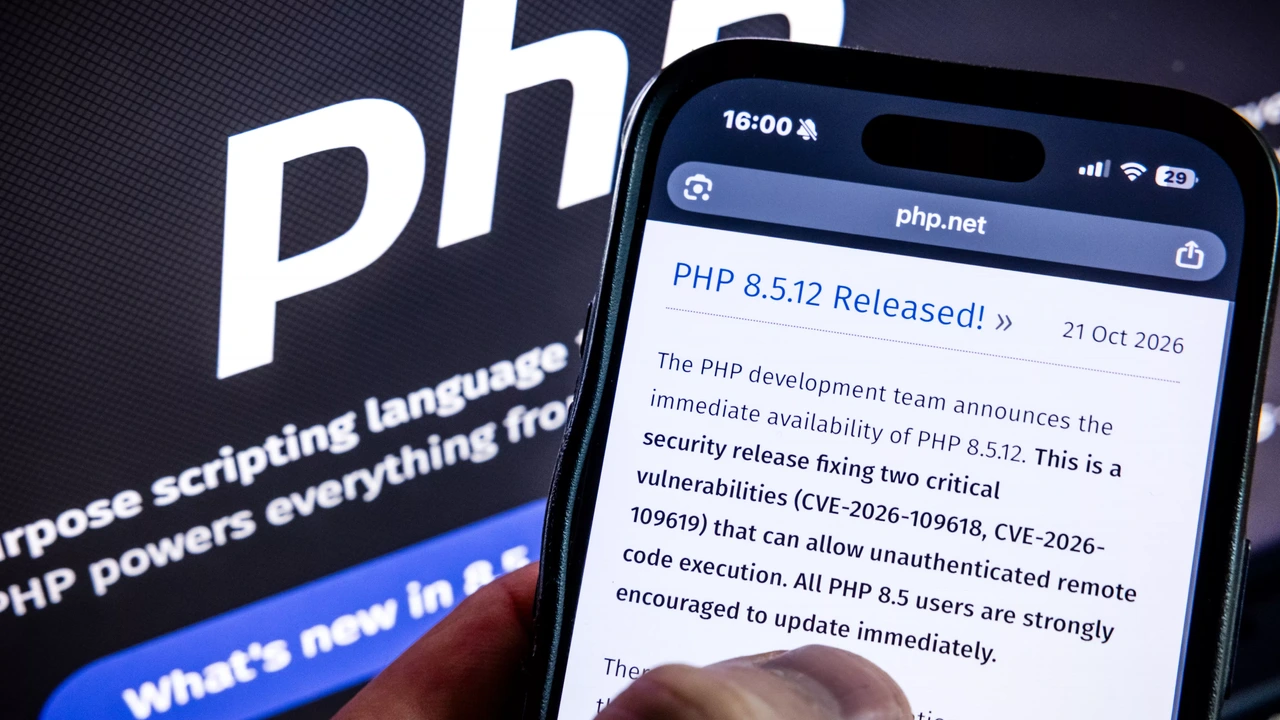
Veel populaire websites zijn opeens veel kwetsbaarder voor hackaanvallen. Dat komt doordat de veelgebruikte programmeertaal PHP twee ernstige lekken blijkt te bevatten. Daardoor is het voor hackers een stuk makkelijker om achterdeurtjes in websites te vinden en die te misbruiken.
Wat het lek extra ernstig maakt, is dat er geen waterdichte oplossing voorhanden is. Daarom is onder meer Notubiz offline gehaald, een systeem waarmee honderd gemeenten vergaderen. Ook persbureau ANP heeft uit voorzorg systemen offline gehaald.
Het Amerikaanse Cloudflare, dat voor veel populaire websites als een soort firewall fungeert, ziet inmiddels de eerste aanvallen voorbijkomen. De firewall van Cloudflare vangt pogingen af om het lek te misbruiken, belooft het bedrijf.
Een permanente oplossing komt vanmiddag om 16.00 uur. Gisteren kondigde(opent in nieuw venster) de organisatie achter PHP al een oplossing aan voor het probleem, maar in de tussentijd lijken hackers een manier te hebben gevonden om het probleem te misbruiken.
PHP is een van de meest gebruikte programmeertalen. Hoewel het marktaandeel van PHP al jaren afneemt, gebruikt het overgrote deel van de websites de taal nog steeds.
Het gevonden lek is een van de ernstigste categorieën. Aanvallers die het lek weten te vinden, kunnen zelf eigen programmeercode uitvoeren op het aangevallen systeem. Daarmee kunnen ze verder doordringen in een website en bijvoorbeeld zelfs gebruikersdata stelen.
Ethisch hackers vinden aan de lopende band beveiligingsproblemen in software. Meestal worden die gedicht voordat hackers de problemen op grote schaal kunnen misbruiken. Als het wel misgaat, kunnen de gevolgen groot zijn. Zo ging het Openbaar Ministerie gedwongen offline na zo’n zogenoemd zero day-lek.