
NOS NieuwsAangepast
Koelsystemen in supermarkten, slagerijen en zelfs bloedbanken in heel Europa moeten zo snel mogelijk van internet worden losgekoppeld als ze worden aangestuurd met systemen van het Deense bedrijf Danfoss. Nederlandse beveiligingsonderzoekers roepen bedrijven daartoe op.
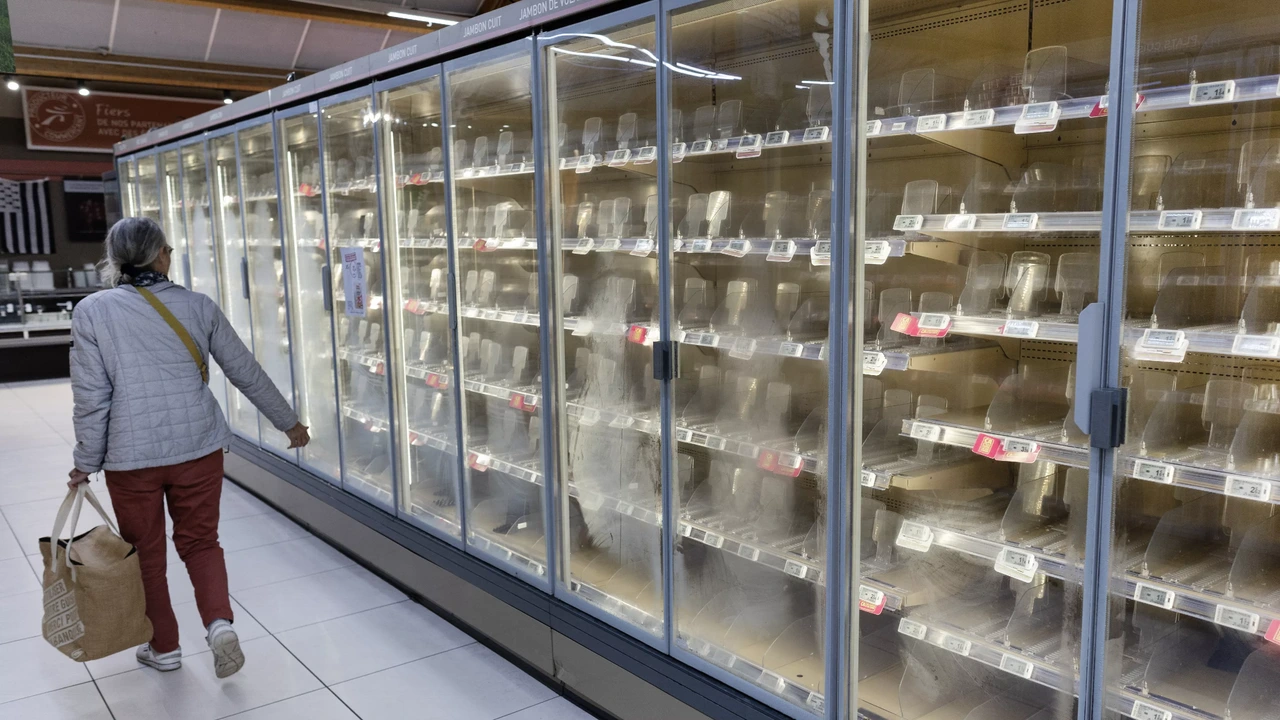
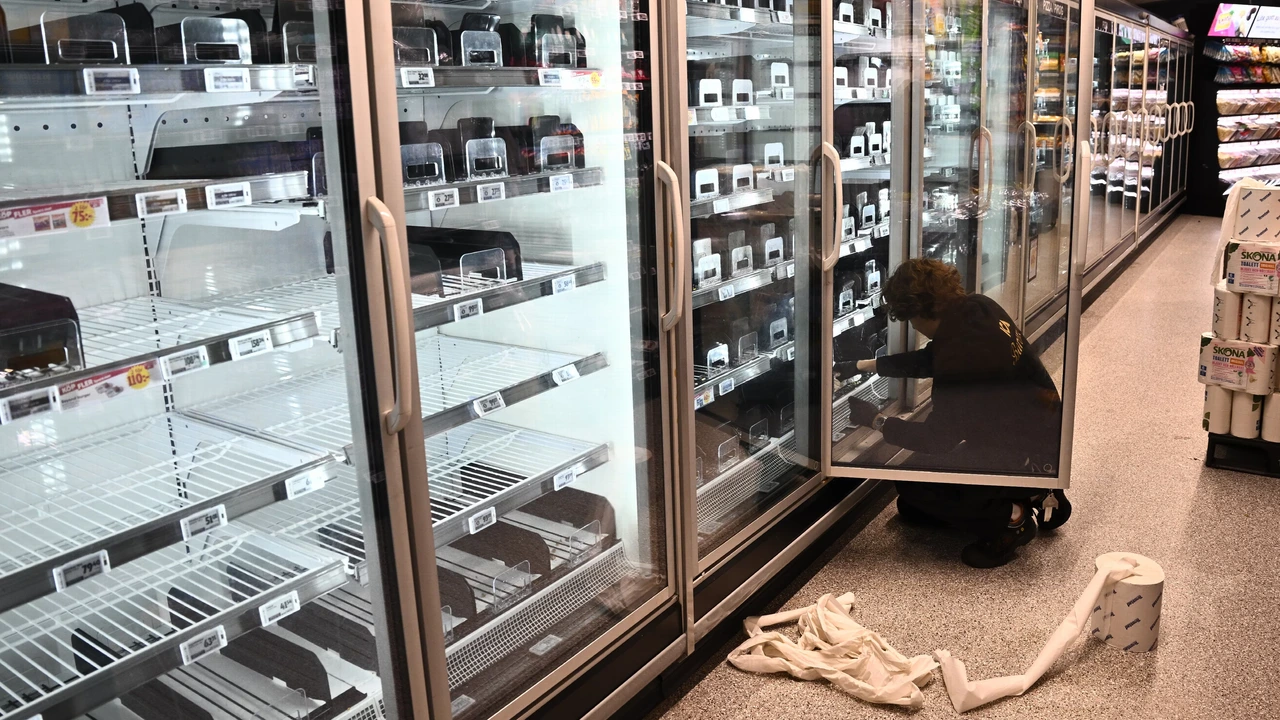
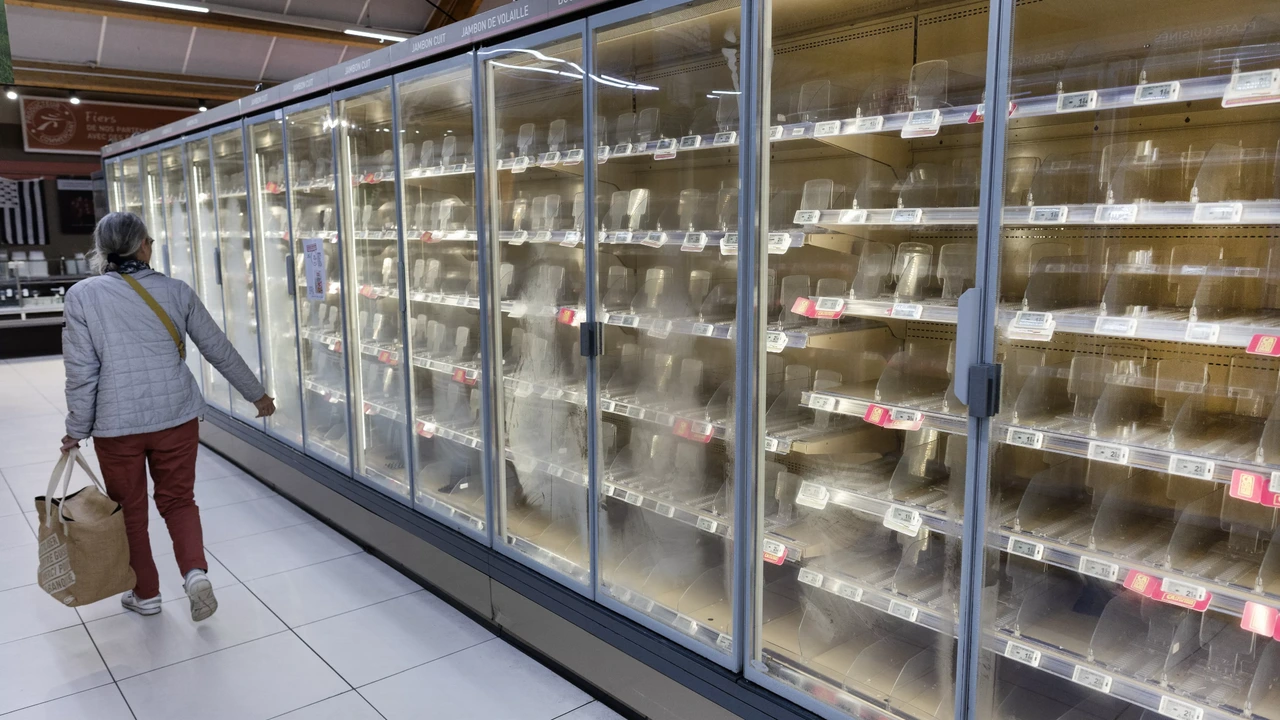
Danfoss kwam begin deze maand in opspraak toen door heel Europa koelsystemen werden gehackt en gesaboteerd. Het ging om bedrijven die nog oudere koelsystemen of oudere versies van de software gebruikten. De aanvallers verhoogden de temperatuur waardoor de voorraad van bijvoorbeeld supermarkten bedierf.
De onderzoekers van beveiligingsbedrijf Midnight Blue, dat gespecialiseerd is in onderzoek naar apparaten met een ingebouwde computer, vonden echter ook problemen in nieuwere versies van de software. Ook apparaten die de allernieuwste software van Danfoss draaien, zijn dus getroffen.
Binnen een uur vond ik meerdere ernstige problemen
“Op een schaal van 1 tot 10 ga ik richting 10 “, zegt Carlo Meijer van Midnight Blue. “Dit is heel ernstig. Binnen een uur vond ik meerdere ernstige problemen, dat maak ik niet vaak mee.” Het is onder meer mogelijk om volledige toegang tot het apparaat te krijgen en dus ook bijvoorbeeld de temperatuur te verhogen. Ook zouden de apparaten kunnen worden gesaboteerd, waardoor ze permanent onbruikbaar worden.
De onderzoekers hebben Danfoss vertrouwelijk ingelicht over de problemen om het bedrijf de tijd te geven die problemen op te lossen. Daarom geven ze nog geen details over de gevonden problemen. “Maar we willen het wel alvast naar buiten brengen, omdat mensen maatregelen moeten nemen”, aldus Meijer.
In een reactie laat Danfoss weten dat er later vandaag een software-update uitkomt om twee problemen te verhelpen, al is niet duidelijk of dat om de problemen gaat die de Nederlandse onderzoekers hebben gevonden. Het bedrijf ging niet inhoudelijk in op vragen van de NOS over de nieuwe problemen.
Updaten naar de nieuwste versie is echter niet genoeg, zeggen de Nederlandse onderzoekers: daarvoor is de kwaliteit van de software simpelweg te slecht. De programmeercode is zo “inherent gebrekkig” dat updates installeren maar weinig veiligheidswinst oplevert. Basale voorzorgsmaatregelen ontbreken, schrijven(opent in nieuw venster) ze.
Gebruikers moeten er zo snel mogelijk voor zorgen dat de apparaten niet rechtstreeks aan internet hangen, omdat de kans anders “zeer aanzienlijk” is dat kwaadwillenden er weer toegang toe krijgen. “In dit geval is het niet genoeg om af te wachten tot er updates komen van de leverancier.”
In Nederland zijn vooral kleinere bedrijven getroffen door de eerdere Danfoss-hacks, geeft ook de leverancier zelf aan. In andere landen waren de problemen groter: vooral in Frankrijk, waar duizenden systemen werden getroffen.
De koelsystemen zijn op internet aangesloten zodat de installateur kan meekijken als er problemen zijn. “Installateurs dwingen dit soms ook af”, zegt Meijer.
Dat kan overigens op een veilige manier, maar in de praktijk gebeurt dat dus lang niet altijd. “Omdat het makkelijker is om ze rechtstreeks op internet aan te sluiten”, denkt Meijer. De keerzijde is dus dat ook kwaadwillenden er bij problemen makkelijk bij kunnen.