NOS NieuwsAangepast
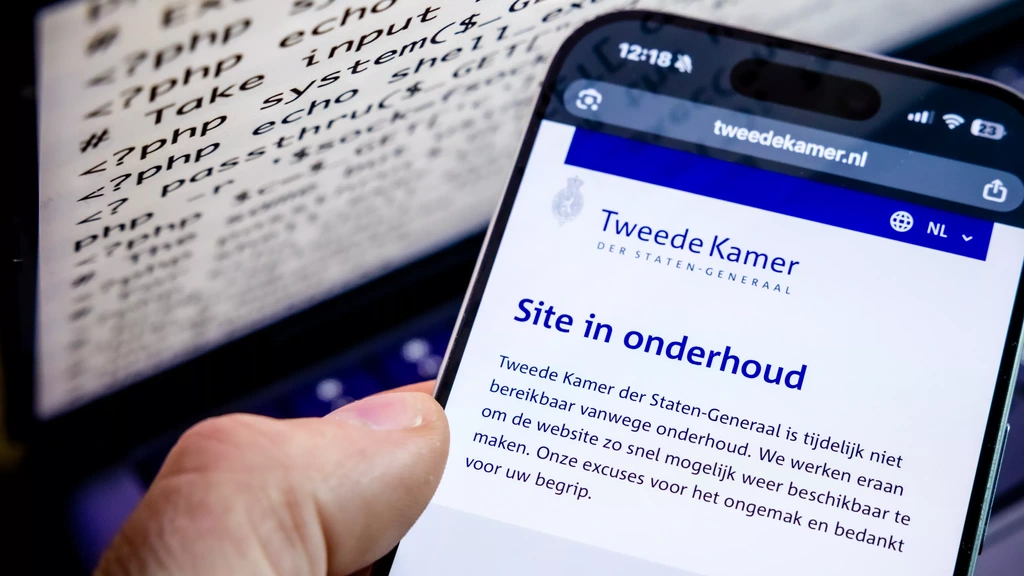
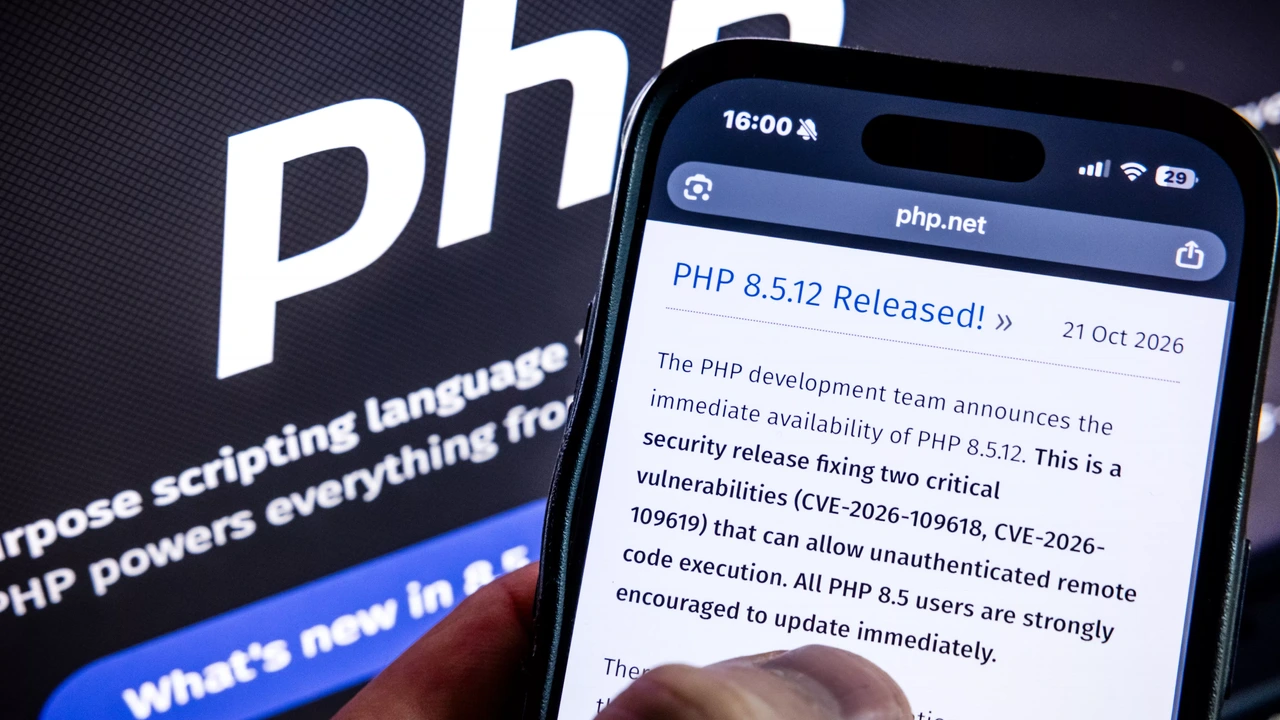
Websites die uit voorzorg offline waren gehaald, komen langzaam aan weer terug online. Iets voor 16.00 uur voerde de organisatie achter de programmeertaal PHP een beveiligingsupdate door, die gebruikers konden installeren. Daardoor kunnen websites weer veilig opstarten.
De afgelopen uren haalden veel organisaties hun websites uit de lucht vanwege twee grote lekken in de programmeertaal PHP, die wereldwijd voor veel websites wordt gebruikt. Een programmeertaal is een taal waarmee je een computer vertelt wat hij moet doen. Programmeurs gebruiken de talen om websites, apps en software te bouwen.
Waar komt dit beveiligingslek opeens vandaan, en zijn je gegevens veilig? Lees meer in onderstaand artikel door onze techredacteur:
Iets voor 17.00 uur was de website van RTL, waarop onder meer RTL Nieuws publiceert, weer online. Ook techwebsite Tweakers was rond die tijd weer bereikbaar. Websites van verschillende ziekenhuizen en gemeenten waren eveneens uit de lucht en komen gaandeweg weer online.
De belangrijke Nederlandse overheidswebsite mijn.overheid.nl was iets na 18.00 uur weer bereikbaar. De site van DigiD was rond 20.30 weer online. DigiD kon op andere sites wel worden gebruikt om in te loggen, ondanks dat de website offline was.
Internationaal werden verschillende overheidswebsites tijdelijk offline gehaald, zoals in België, Finland, Frankrijk en Duitsland. Iets voor 17.00 uur was de website van de Finse overheid weer bereikbaar.
Ondanks de beveiligingsupdate kunnen er nog nieuwe problemen optreden. Zo zou het kunnen dat veel meer mensen dan normaal opeens een PHP-update willen downloaden, waardoor de servers overbelast raken. Ook kunnen software-updates altijd misgaan. De kans dat de bewuste websites later vanavond of zelfs morgen nog offline zijn, lijkt echter klein.
Volgens de Amerikaanse organisatie achter de programmeertaal PHP, PHP Foundation, zijn er vooralsnog geen signalen dat de kwetsbaarheden in de programmeertaal hebben geleid tot misbruik van bedrijven via hun websites. Dat beamen het Nederlandse NCSC en het Amerikaanse CISA, beide gespecialiseerd in cybersecurity. Zij zeggen geen actief misbruik van het lek te hebben gezien.
PHP Foundation communiceerde gisteren dat het vandaag een beveiligingsupdate zou doorvoeren. Hackers grepen de aankondiging aan om het lek te lokaliseren en informatie erover te verspreiden. Die informatie kunnen kwaadwilligen misbruiken, bijvoorbeeld door websites die gebruikmaken van de programmeertaal binnen te dringen en klantdata te stelen.